O parolă puternică este importantă, dar nu este suficientă pentru conturile care conțin date personale, conversații, documente sau informații de plată. Autentificarea în doi pași adaugă o verificare suplimentară: pe lângă parolă, trebuie să confirmi accesul printr-un cod, o notificare, o cheie de securitate sau o metodă biometrică. Dintre variantele uzuale, codurile generate de o aplicație oferă un echilibru bun între protecție și comoditate, mai ales când știi dinainte cum procedezi dacă îți pierzi telefonul.
Ce înseamnă autentificarea în doi pași pentru conturile tale
Autentificarea în doi pași, numită și 2FA sau MFA în unele servicii, cere două dovezi distincte înainte de acordarea accesului. Prima este, de regulă, parola, adică un lucru pe care îl știi. A doua poate fi un cod generat pe telefon, o cheie hardware sau o confirmare biometrică, adică o dovadă că deții un dispozitiv ori un element asociat contului.
Avantajul este simplu: dacă parola ajunge la altcineva printr-o scurgere de date, reutilizare sau phishing, ea nu mai este suficientă pentru conectare. Atacatorul ar avea nevoie și de al doilea factor. Protecția este cu atât mai importantă pentru adresa de e-mail, deoarece aceasta poate fi folosită pentru recuperarea altor conturi.
Activează 2FA mai întâi pe e-mail, apoi pe serviciile financiare, rețelele sociale, platformele de lucru și conturile de gaming. Înainte de configurare, verifică și parolele salvate în browser, elimină-le pe cele vechi și schimbă parolele refolosite.
De ce aplicația de autentificare este preferabilă SMS-ului
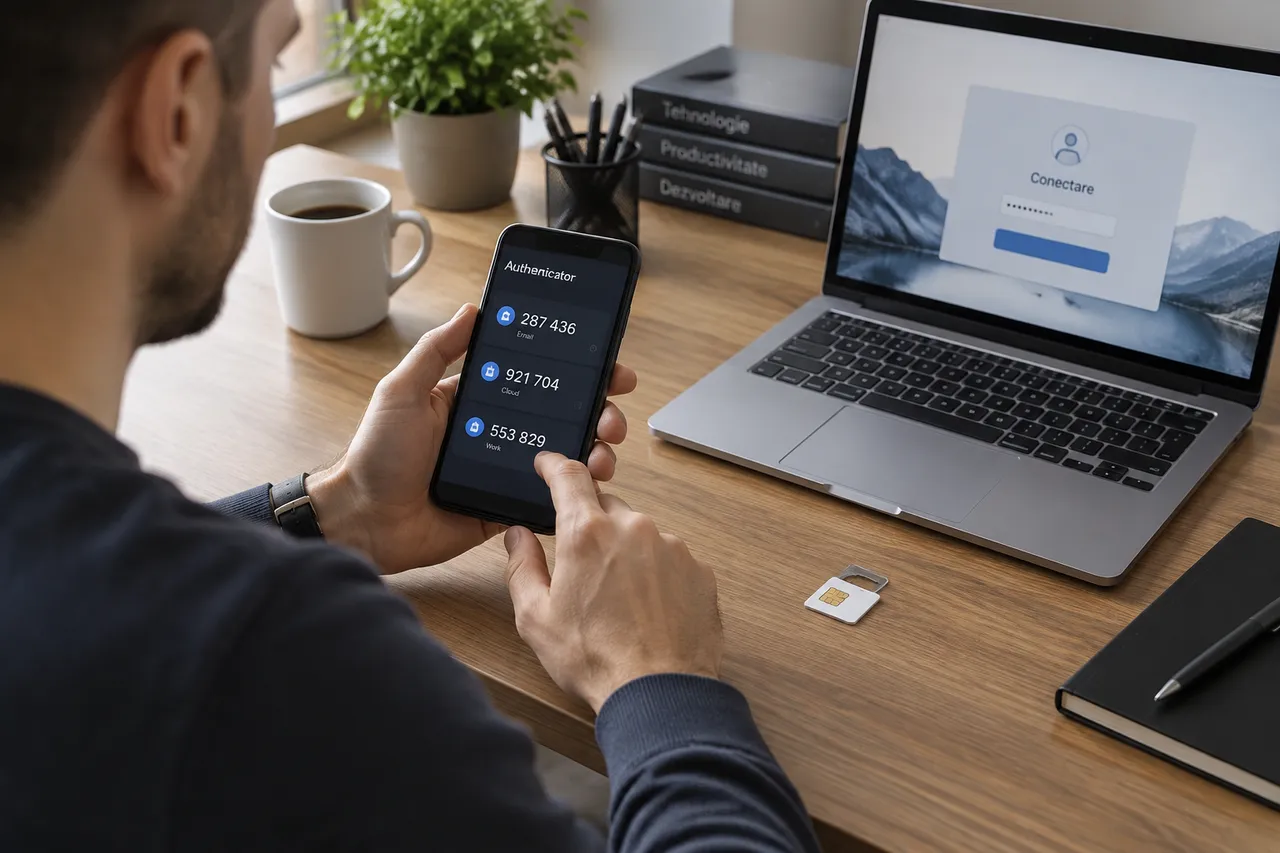
O aplicație de autentificare generează coduri unice bazate pe timp, cunoscute ca TOTP. În mod obișnuit, codul se schimbă la fiecare 30 de secunde și poate fi afișat chiar dacă telefonul nu are conexiune la rețeaua mobilă. Pentru conectare, deschizi aplicația, copiezi codul și îl introduci în pagina serviciului.
SMS-ul depinde de numărul tău de telefon, de operator și de livrarea mesajului. Întârzierile, lipsa semnalului sau schimbarea cartelei pot bloca accesul exact când ai nevoie de el. Mai există și riscul de SIM swapping, prin care cineva încearcă să mute numărul pe o altă cartelă, precum și atacuri asupra infrastructurii de semnalizare sau manipularea angajaților operatorului.
Codurile prin aplicație nu sunt perfecte, dar reduc dependența de numărul de telefon. Ele sunt mai greu de interceptat prin simpla preluare a numărului și funcționează local, fără să aștepți un mesaj. Dacă un serviciu acceptă doar SMS, activează totuși această opțiune; este mai bună decât lipsa oricărui al doilea factor, însă trecerea la o aplicație rămâne o alegere mai solidă când devine disponibilă.
Alege aplicația pe care o poți folosi constant și verifică atent funcțiile de backup. Unele soluții permit sincronizare între dispozitive sau backup criptat în cloud, în timp ce altele păstrează codurile doar pe telefon. Nu instala o aplicație necunoscută doar pentru că promite funcții spectaculoase și nu fotografia codurile QR în galeria obișnuită.
Cum activezi 2FA cu o aplicație fără să pierzi accesul
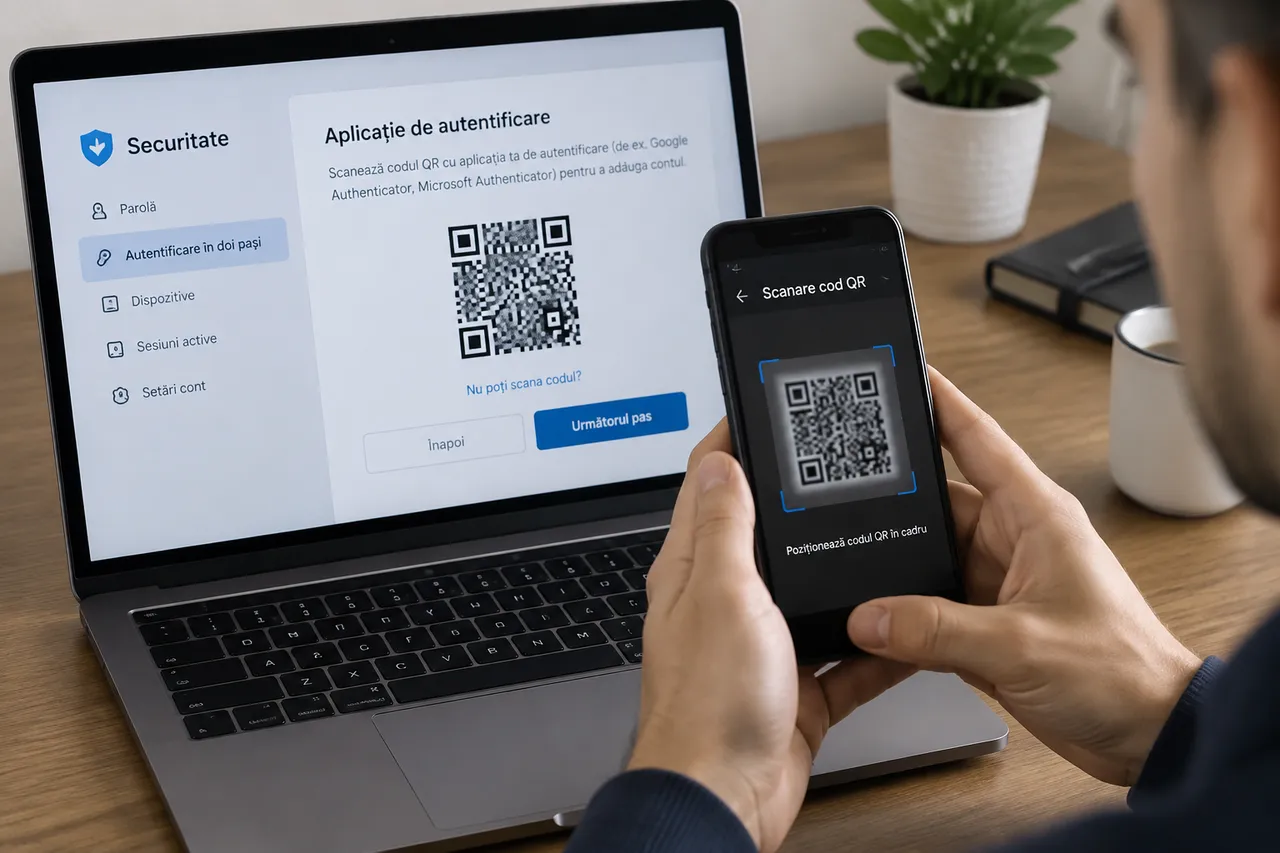
Intră în setările contului și caută zona de securitate, confidențialitate sau autentificare. Selectează opțiunea pentru autentificare în doi pași, apoi alege aplicația de autentificare în locul SMS-ului, dacă serviciul oferă ambele variante. Uneori trebuie să confirmi mai întâi adresa de e-mail înainte să poți activa funcția.
Serviciul îți va afișa, de regulă, un cod QR. Deschide aplicația de autentificare, folosește funcția de scanare și verifică dacă numele contului apare corect. Dacă scanarea nu funcționează, poți introduce manual cheia furnizată de serviciu, dar nu o copia într-un document neprotejat și nu o trimite prin mesaje.
După asociere, aplicația va afișa un cod de verificare. Introdu-l în pagina contului pentru confirmarea configurării. Dacă apare o eroare, verifică ora telefonului și codul curent, deoarece aceste coduri au o valabilitate scurtă. Nu încerca să ghicești coduri și nu aproba conectări pe care nu le-ai inițiat.
În aceeași sesiune, salvează codurile de rezervă într-un loc sigur. Unele servicii afișează mai multe coduri de unică folosință, iar fiecare poate fi utilizat pentru acces atunci când aplicația nu este disponibilă. Păstrează-le într-un manager de parole sau într-o notă criptată, nu ca fotografie vizibilă în galerie și nu într-un fișier sincronizat fără protecție.
După activare, testează ieșirea din cont și reconectarea. Confirmă că aplicația generează codul corect, că ai găsit codurile de rezervă și că știi unde se află setarea pentru schimbarea metodei de verificare. Această verificare durează puțin și te scapă de surprize când schimbi telefonul sau reinstalezi aplicația.
Ce faci dacă îți pierzi telefonul sau îl schimbi
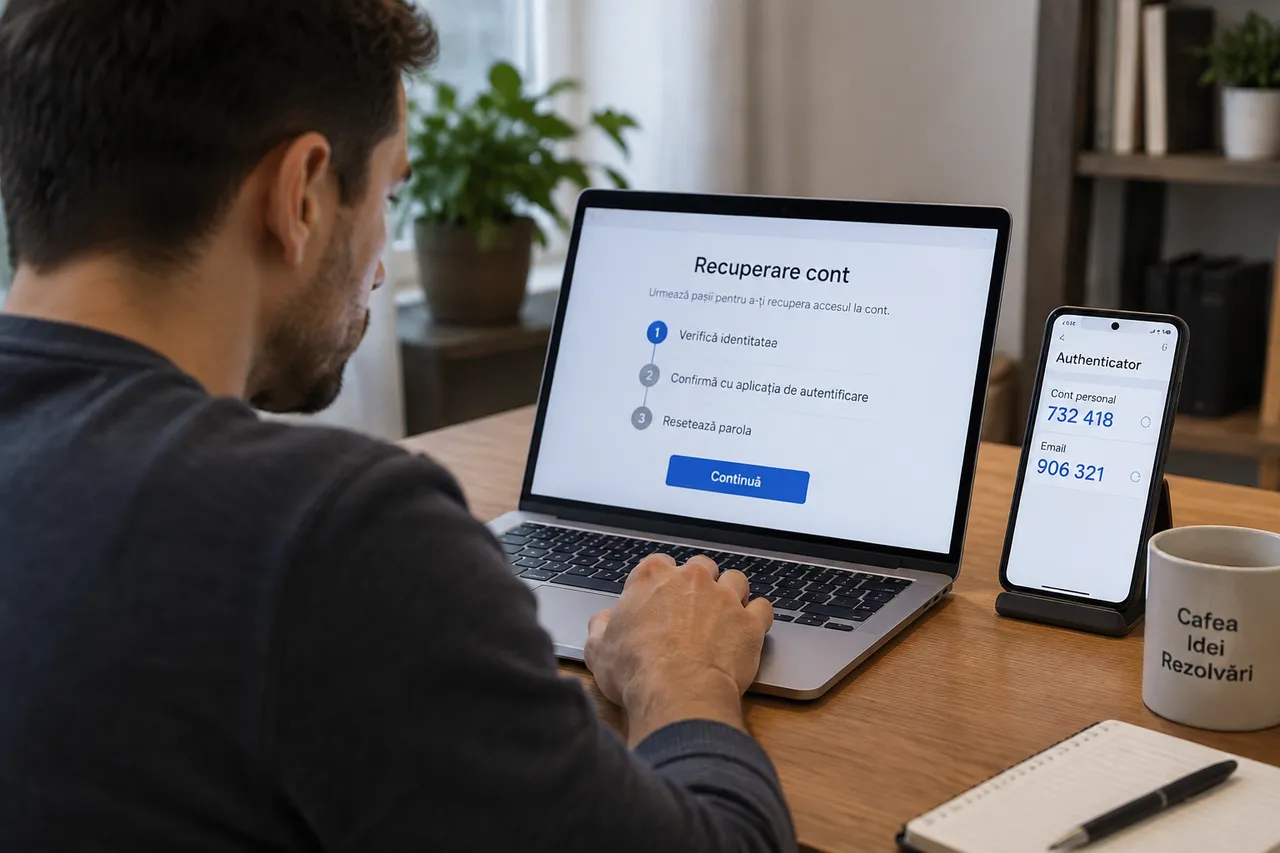
Pierderea telefonului nu înseamnă automat pierderea contului, dacă ai pregătit o metodă alternativă. Prima opțiune este un cod de rezervă salvat anterior. Introdu-l în locul codului generat de aplicație și intră în setările de securitate pentru a adăuga noul dispozitiv. După recuperare, generează un set nou de coduri dacă serviciul permite acest lucru.
Dacă aplicația oferă backup criptat sau sincronizare între dispozitive, instaleaz-o pe telefonul nou și urmează procedura de restaurare. Vei avea nevoie de parola, PIN-ul sau cheia folosită pentru deblocarea backupului, în funcție de aplicație. Nu activa sincronizarea fără să înțelegi ce se salvează și cum este protejat accesul la acea copie.
O metodă practică este să configurezi 2FA pe un al doilea dispozitiv, atunci când serviciul și aplicația permit acest lucru. Poate fi o tabletă sau un telefon păstrat într-un loc sigur. Nu lăsa însă codurile de autentificare pe un dispozitiv pe care îl împrumuți frecvent și protejează aplicația cu PIN, Face ID sau Touch ID, dacă funcția este disponibilă.
Dacă nu mai ai nici telefonul, nici codurile de rezervă, caută opțiunea oficială de recuperare a contului. Serviciul poate cere o verificare prin e-mail, o metodă de backup configurată anterior sau alte informații despre cont. Evită persoanele care promit recuperarea contra cost și îți cer parola, codurile 2FA ori accesul la e-mail.
După ce îți recapeți contul, revocă dispozitivul pierdut din lista de sesiuni active și schimbă parola dacă există posibilitatea ca telefonul să fi fost deblocat. Verifică și metodele de recuperare, numerele asociate și aplicațiile conectate. Dacă telefonul a fost furat, contactează operatorul pentru blocarea cartelei și folosește funcțiile disponibile pentru blocarea sau ștergerea de la distanță a dispozitivului.
Greșeli care slăbesc protecția oferită de 2FA
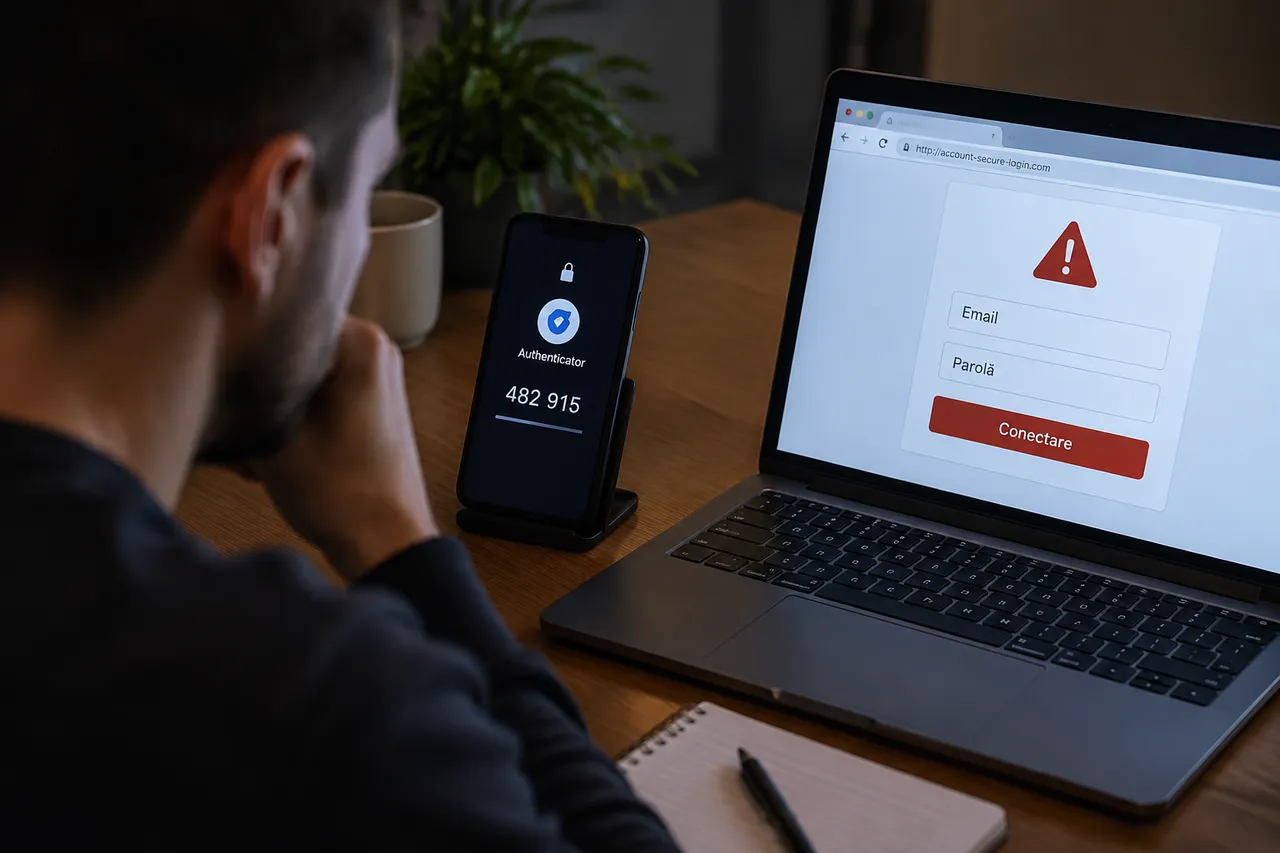
Cea mai frecventă greșeală este să consideri că orice cerere de cod este legitimă. Un atacator poate copia pagina unui serviciu și îți poate cere parola, apoi codul generat de aplicație. Verifică adresa site-ului înainte să introduci datele și nu comunica niciodată codul unei persoane care te contactează prin telefon, e-mail sau mesaje.
Nu păstra codurile de rezervă în capturi de ecran, conversații sau documente fără parolă. Nu dezactiva 2FA doar pentru că o conectare a devenit puțin mai lentă și nu folosi aceeași parolă pe e-mail, banking, social media și platformele de divertisment. O parolă unică pentru fiecare serviciu limitează efectele unei breșe.
Verifică periodic lista dispozitivelor conectate și elimină sesiunile pe care nu le recunoști. Pentru conturile importante, folosește o aplicație de autentificare, backup criptat și coduri de rezervă păstrate separat de telefon. Configurează toate acestea înainte de o problemă, nu după ce ai pierdut accesul.
Activează autentificarea în doi pași pe e-mail și pe conturile care îți pot reseta celelalte parole, apoi mută treptat serviciile importante de la SMS la o aplicație de autentificare. Păstrează codurile de rezervă într-un loc protejat și testează recuperarea contului cât timp încă ai acces la el.