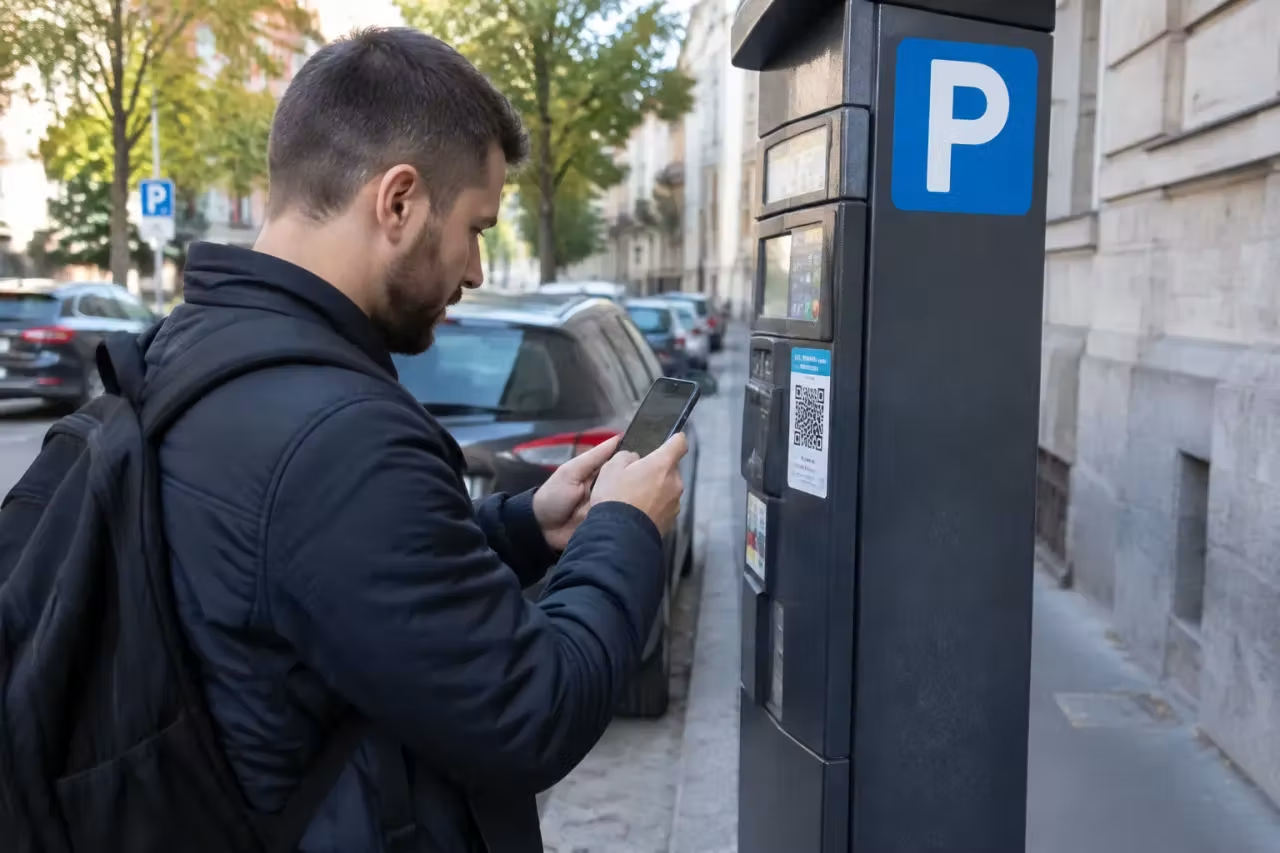
Codurile QR necunoscute și paginile clonate îți pot fura datele atunci când o simplă scanare te redirecționează către un site controlat de infractori. Codul poate părea legitim, iar pagina deschisă pe telefon poate copia logo-ul, culorile și butoanele unui serviciu cunoscut. Pericolul apare în momentul în care introduci datele cardului, parola sau un cod primit prin SMS într-un formular fals.
Dacă observi problema la timp, poți limita pierderile și poți împiedica folosirea conturilor tale.
Cum funcționează redirecționarea frauduloasă
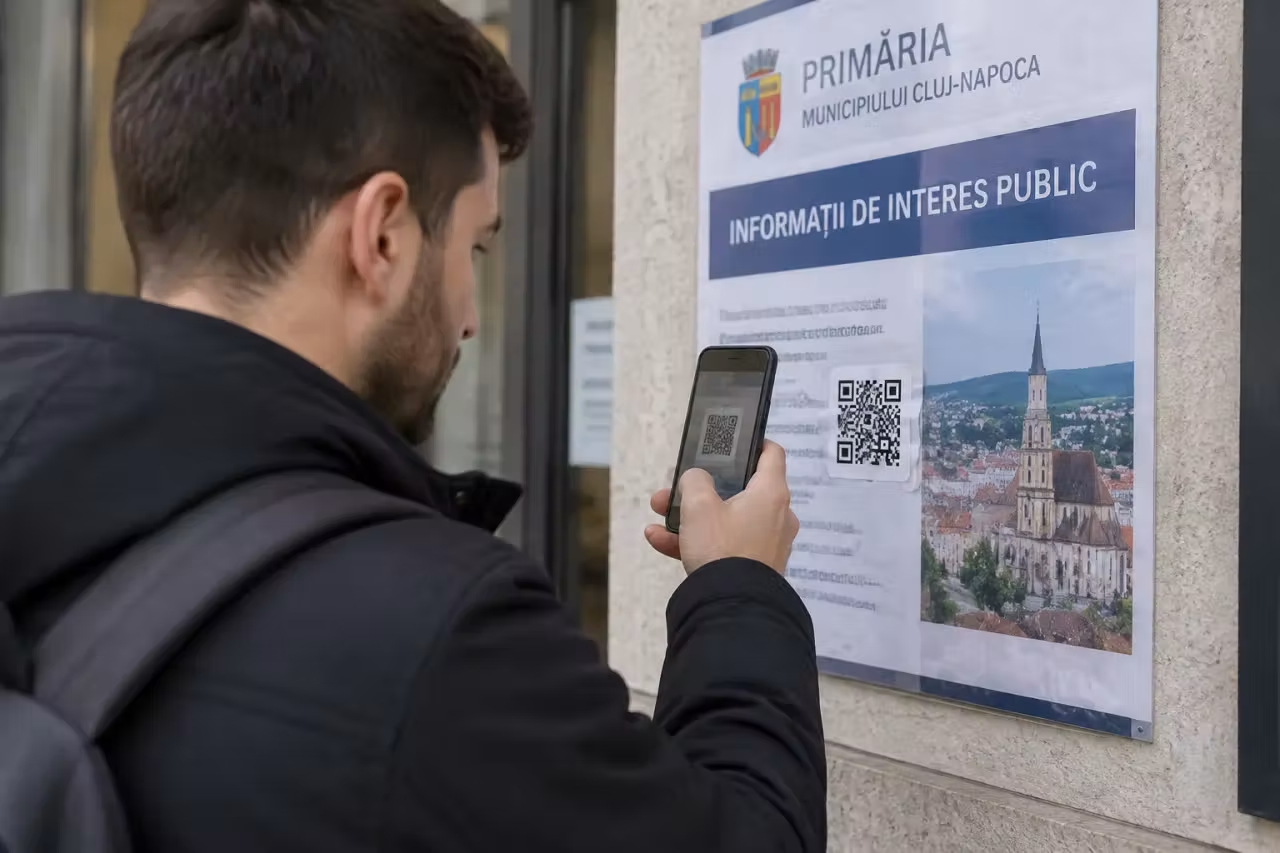
Un cod QR nu confirmă singur identitatea celui care l-a amplasat. El conține o adresă sau o comandă care deschide o pagină, o aplicație ori un alt serviciu, iar destinația poate fi schimbată fără ca imaginea codului să pară diferită. Un sticker lipit peste codul original poate conduce către un domeniu ales de atacator, deși mesajul de lângă el pare oficial.
Redirecționarea frauduloasă urmărește să te grăbească. Pagina poate afișa un formular de plată, un mesaj despre o amendă, o confirmare de parcare sau o solicitare de autentificare. După completare, datele ajung la persoana care a creat pagina, iar plata pe care credeai că o faci poate să nu fie procesată.
Un exemplu relevant îl reprezintă codurile QR lipite pe parcometrele din zona Unirii. Parcometrele respective nu folosesc coduri QR pentru plată, însă stickerul îi poate face pe șoferi să creadă că au găsit o metodă rapidă de achitare. O pagină clonată poate copia interfața oficială și poate cere numărul cardului, data expirării și codul CVC.
Înainte să scanezi, verifică dacă acel cod este folosit într-adevăr de serviciul respectiv. Pentru plata parcării în București există metode oficiale precum SMS, aplicația Parking București, aplicațiile partenere AmParcat și Qport, parcometrele, stațiile SelfPay sau platforma online pentru abonamente. Dacă cineva îți cere bani direct în numele parcării, tratează solicitarea cu suspiciune.
Semnele unei pagini clonate pe telefon
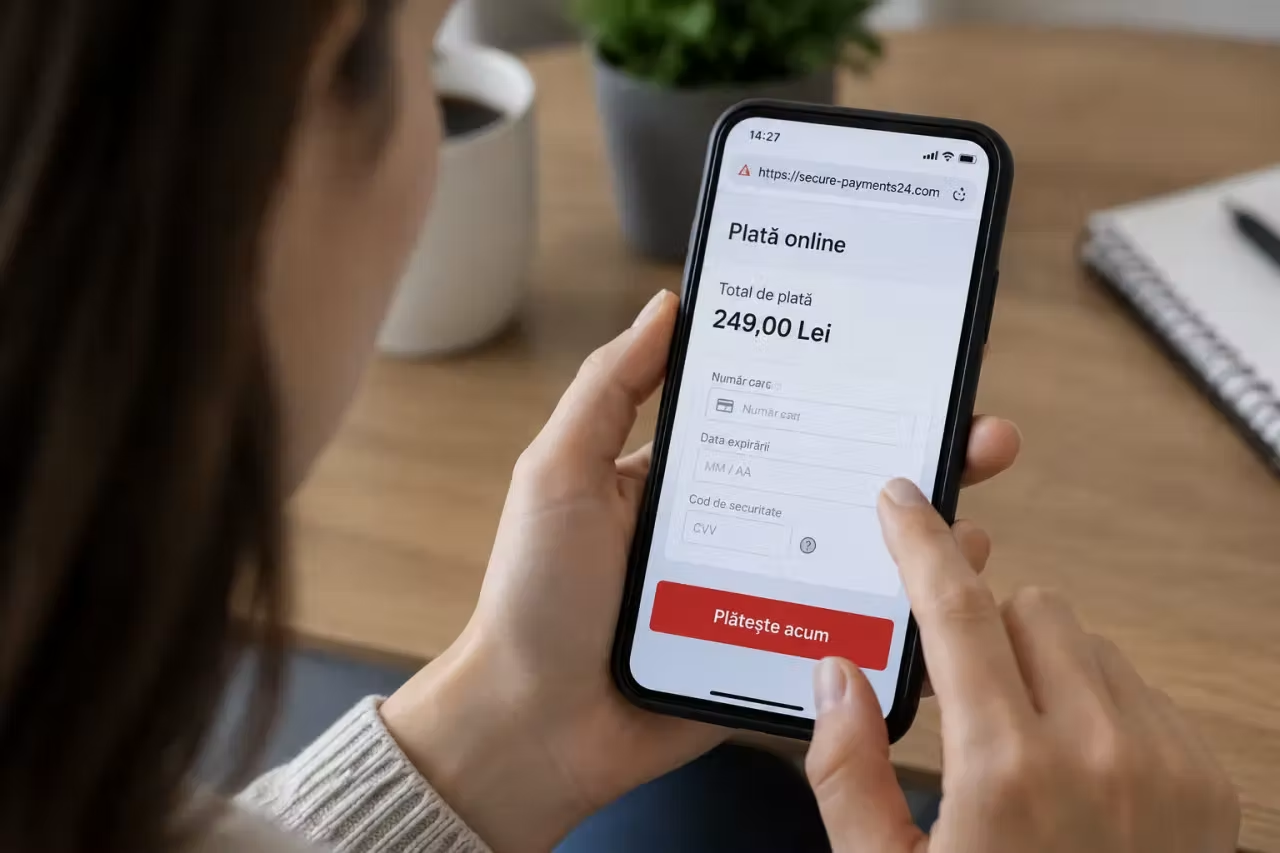
O pagină falsă nu trebuie să arate neprofesionist. Atacatorii pot copia elemente vizuale recognoscibile, pot folosi imagini oficiale și pot reproduce pașii obișnuiți ai unei plăți. De aceea, aspectul familiar nu reprezintă o dovadă că site-ul este autentic.
Privește mai întâi adresa din bara browserului. Literele în plus, cuvintele despărțite neobișnuit, domeniile care imită numele unei instituții sau terminațiile neașteptate pot indica o clonă. Verifică și dacă pagina solicită informații care nu au legătură cu operațiunea, precum parola completă, coduri de autentificare sau datele cardului într-un context neclar.
Acestea sunt semnale care merită să oprească imediat completarea formularului:
- Codul este lipit peste un alt cod sau peste o zonă care pare deteriorată.
- Pagina deschisă nu corespunde serviciului indicat pe aparat, afiș sau document.
- Adresa web conține greșeli, termeni neobișnuiți ori o formă care imită numele oficial.
- Formularul cere date bancare, parole sau coduri de verificare fără o explicație clară.
Presiunea artificială este un alt indiciu. Mesaje precum „plătește imediat”, „contul va fi blocat” sau „confirmă acum” încearcă să îți reducă timpul de verificare. Închide pagina și caută serviciul prin aplicația instalată de tine, prin site-ul introdus manual sau prin informațiile afișate pe canalul oficial, nu prin linkul deschis din cod.
Ce faci după ce ai introdus datele
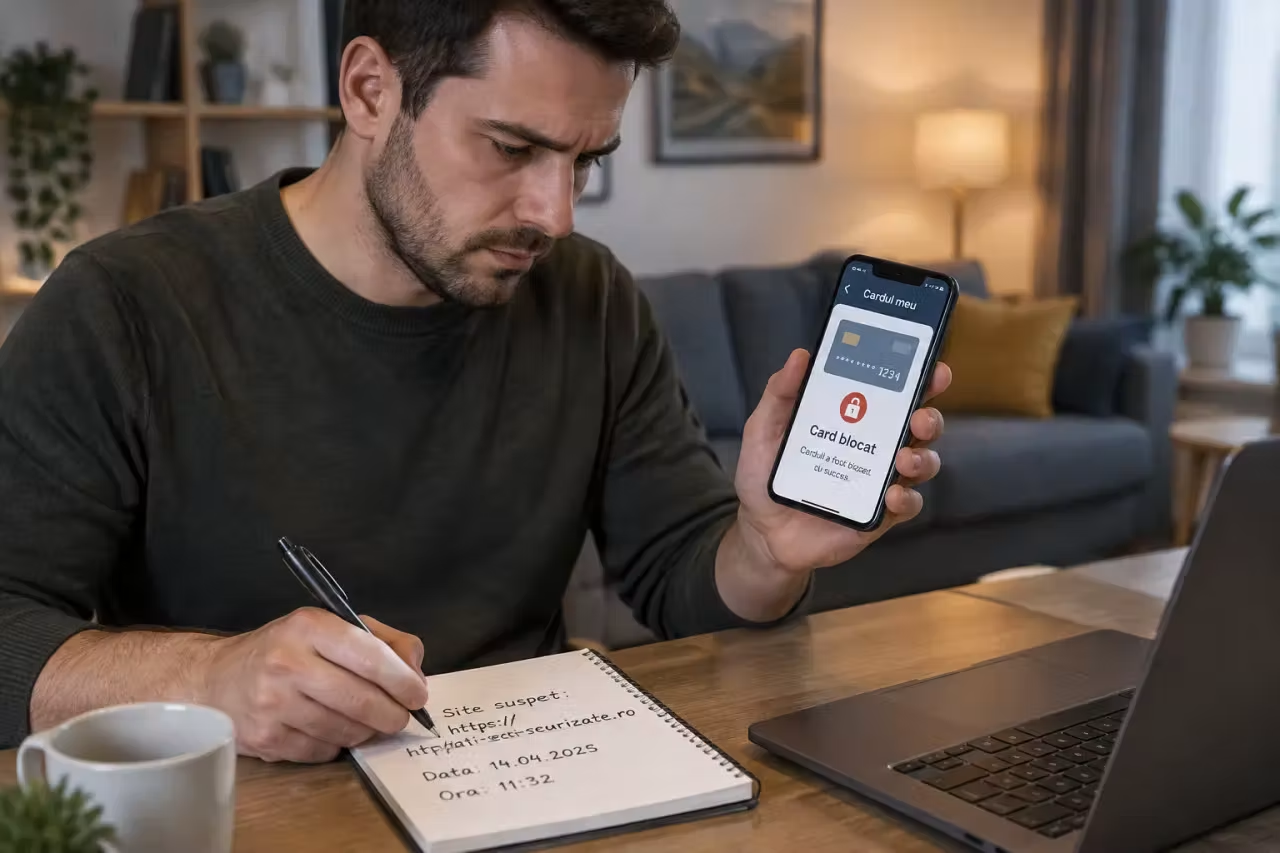
Dacă ai completat datele cardului pe o pagină suspectă, acționează imediat. Nu încerca să revii pe site pentru a verifica dacă plata s-a efectuat și nu introduce alte informații pentru „anularea” operațiunii. Închide pagina, dar păstrează dovezile care te pot ajuta la sesizare.
Contactează banca folosind numărul din aplicația oficială, de pe card sau de pe site-ul accesat manual. Explică faptul că datele au fost introduse pe o pagină posibil falsă și cere blocarea cardului sau înlocuirea lui, după procedura băncii. Verifică tranzacțiile și notificările, inclusiv operațiunile pe care nu le recunoști.
Schimbă parola dacă ai introdus-o pe aceeași pagină. Alege o parolă nouă, nefolosită pe alte servicii, apoi verifică sesiunile active și dispozitivele conectate. Dacă ai folosit o metodă modernă de autentificare, precum un passkey în locul parolei, verifică separat dispozitivele care au acces la cont și elimină-le pe cele necunoscute.
Salvează adresa paginii, ora accesării, capturile de ecran, mesajele primite și orice notificare bancară. Nu distribui linkul altor persoane, chiar dacă intenția este să le avertizezi, deoarece poate rămâne activ. Trimite informațiile către bancă și sesizează incidentul autorităților competente, mai ales dacă observi o plată neautorizată sau o tentativă de preluare a contului.
Dacă ai introdus doar adresa de e-mail, riscul nu dispare. Poți primi ulterior mesaje care imită banca, magazinul sau instituția asociată codului QR. Nu răspunde și nu folosi linkurile din acele mesaje; verifică orice solicitare din aplicația sau site-ul oficial.
Cum reduci riscul la următoarea scanare
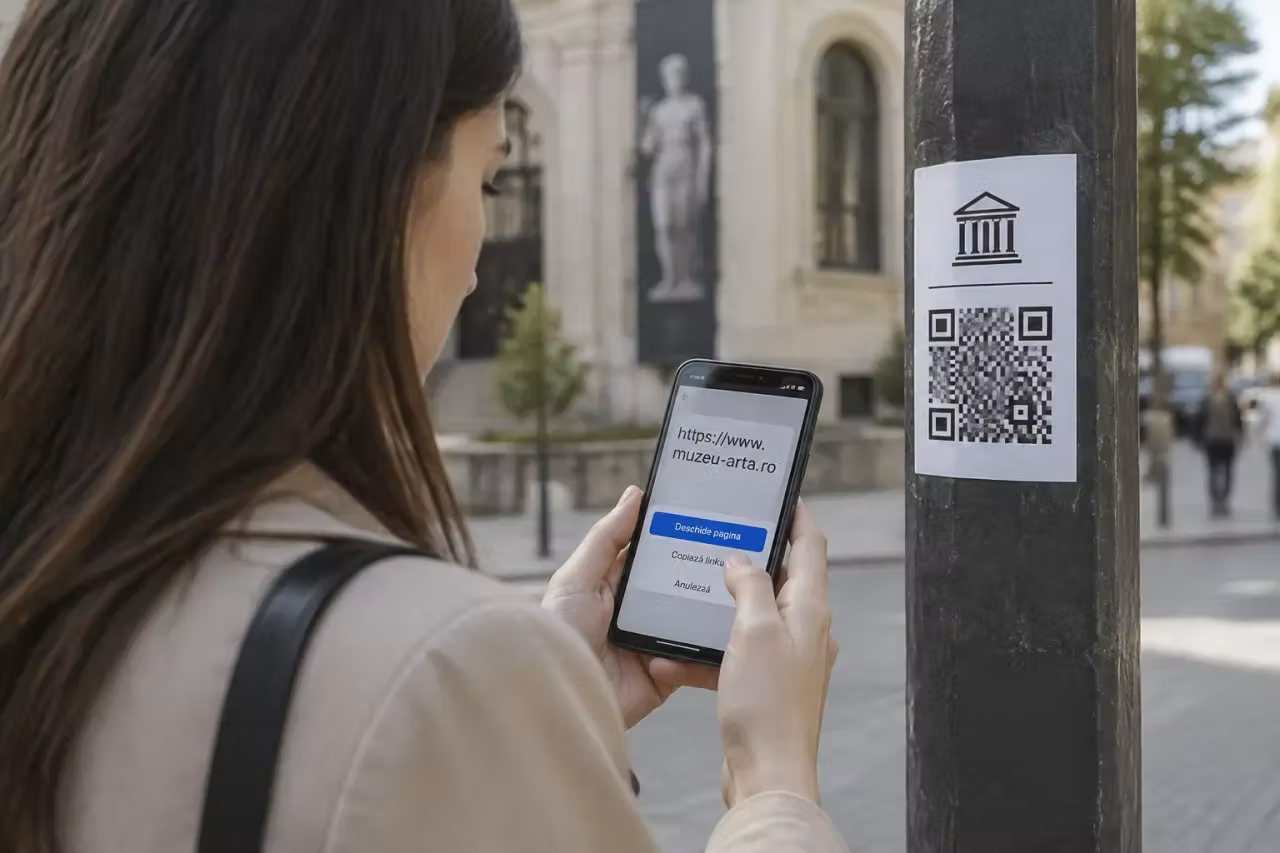
Scanează doar coduri QR al căror rol îl înțelegi și a căror origine o poți verifica. Un cod amplasat pe un aparat public, într-un restaurant, într-un cabinet sau pe un afiș nu devine automat sigur doar pentru că se află într-un loc real. Uită-te dacă stickerul este aplicat peste alt material, dacă marginile sunt neuniforme sau dacă mesajul din jur nu se potrivește cu operațiunea.
După scanare, citește adresa înainte să apeși pentru deschidere. Dacă domeniul nu aparține serviciului pe care vrei să îl folosești, oprește-te. Nu completa date bancare într-o pagină accesată la întâmplare și nu instala o aplicație doar pentru că aceasta este prezentată ca necesară pentru finalizarea plății.
Pentru operațiuni repetate, intră direct în aplicația oficială sau tastează manual adresa cunoscută. Nu te baza exclusiv pe sigla afișată în browser și nu considera prezența conexiunii securizate un certificat al autenticității. O conexiune protejată poate exista și pe o pagină creată pentru fraudă; verificarea domeniului și a contextului rămâne necesară.
Ține aplicația bancară, sistemul telefonului și browserul actualizate și activează notificările pentru tranzacții. Folosește autentificarea suplimentară acolo unde este disponibilă, dar nu divulga nimănui codurile primite pentru confirmare. Banca sau instituția al cărei nume apare pe ecran nu îți va cere să trimiți codul de verificare unei persoane prin mesaj sau apel.
În cazul parcării, nu accepta plata către persoane care pretind că sunt autorizate să încaseze tariful. Compania Municipală Parking București a renunțat la încasatori, iar plata trebuie făcută prin metodele oficiale puse la dispoziție. Câteva secunde de verificare sunt preferabile unei pagini care îți colectează datele și îți lasă impresia că ai rezolvat problema.
Privește fiecare cod QR necunoscut ca pe un link pe care nu l-ai solicitat și verifică destinația înainte de orice plată sau autentificare. Dacă ai introdus deja date, contactează banca fără întârziere, schimbă parolele expuse și păstrează dovezile pentru sesizare.