Parolele au fost mult timp metoda standard prin care îți protejai conturile, dar au și o problemă evidentă: trebuie memorate, refolosite sau gestionate într-o aplicație separată. Passkey-urile promit o autentificare mai simplă, bazată pe dispozitivul pe care îl ai deja și pe verificarea locală prin amprentă, recunoaștere facială sau PIN. Tehnologia reduce riscul de phishing și de reutilizare a parolelor, însă nu elimină toate problemele de acces. Ca să le folosești corect, trebuie să înțelegi atât mecanismul, cât și situațiile în care ai nevoie de o metodă alternativă.
Cum funcționează un passkey fără să trimiți parola către site
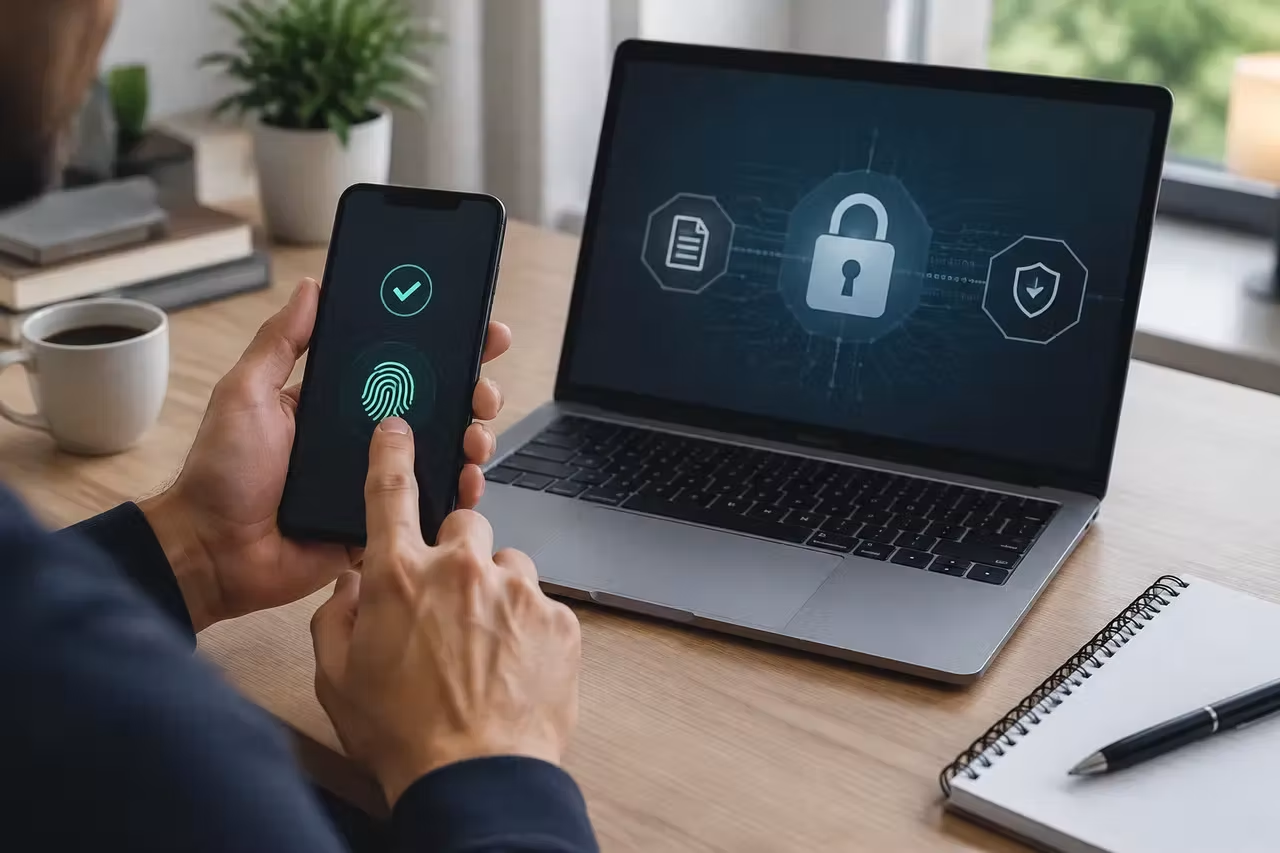
Un passkey este o credențială digitală construită pe criptografie cu cheie publică. La înregistrare, dispozitivul tău generează o pereche formată dintr-o cheie publică și una privată. Serviciul online păstrează cheia publică, în timp ce cheia privată rămâne protejată pe telefon, laptop sau pe un dispozitiv hardware compatibil.
Când te conectezi, site-ul trimite o provocare criptografică, iar dispozitivul tău o semnează cu cheia privată. Pentru a permite această acțiune, îți deblochezi dispozitivul prin amprentă, recunoaștere facială sau PIN. Serverul verifică semnătura folosind cheia publică și îți acordă accesul, fără ca o parolă să fie transmisă sau comparată în forma pe care o tastezi.
Biometria nu este, în acest caz, parola trimisă către site. Amprenta sau imaginea feței sunt folosite local pentru deblocarea mecanismului de autentificare, iar serviciul online primește doar rezultatul criptografic necesar verificării. Asta explică de ce un site fals nu poate folosi pur și simplu un passkey creat pentru domeniul real: browserul și sistemul de operare asociază credențiala cu serviciul pentru care a fost generată.
De ce passkey-ul este mai greu de furat decât o parolă
O parolă poate fi ghicită, reutilizată, transmisă printr-un formular fals sau obținută după o breșă de securitate. Chiar și atunci când serverul nu păstrează parola în clar, utilizatorul rămâne expus dacă folosește aceeași combinație pe mai multe platforme. Un passkey schimbă arhitectura: serverul nu primește cheia privată, iar cheia publică stocată acolo nu este suficientă pentru autentificare.
Protecția împotriva phishingului este unul dintre cele mai importante avantaje. Dacă intri pe o pagină care imită un serviciu cunoscut, passkey-ul nu ar trebui să fie oferit pentru acel domeniu diferit. Nu trebuie să copiezi coduri din SMS, să introduci o parolă într-un formular suspect sau să aprobi manual o cerere pe care nu o recunoști.
Passkey-urile reduc și fricțiunea de zi cu zi. În loc să cauți o combinație într-un manager de parole sau să o tastezi pe o tastatură incomodă, confirmi accesul cu metoda pe care o folosești deja pentru deblocarea dispozitivului. Pentru cine lucrează de pe telefon, laptop și tabletă, această diferență se simte mai ales la conturile accesate frecvent.
Totuși, formularea „imposibil de furat” este prea largă. Un atacator poate încerca să îți preia contul printr-o sesiune deja deschisă, să îți convingă să aprobi o acțiune sau să obțină acces fizic la un dispozitiv deblocat. Passkey-ul protejează foarte bine etapa de autentificare, dar securitatea întregului cont depinde și de blocarea dispozitivului, actualizări, notificări și comportamentul tău.
Limitele reale și situațiile în care ai nevoie de o alternativă
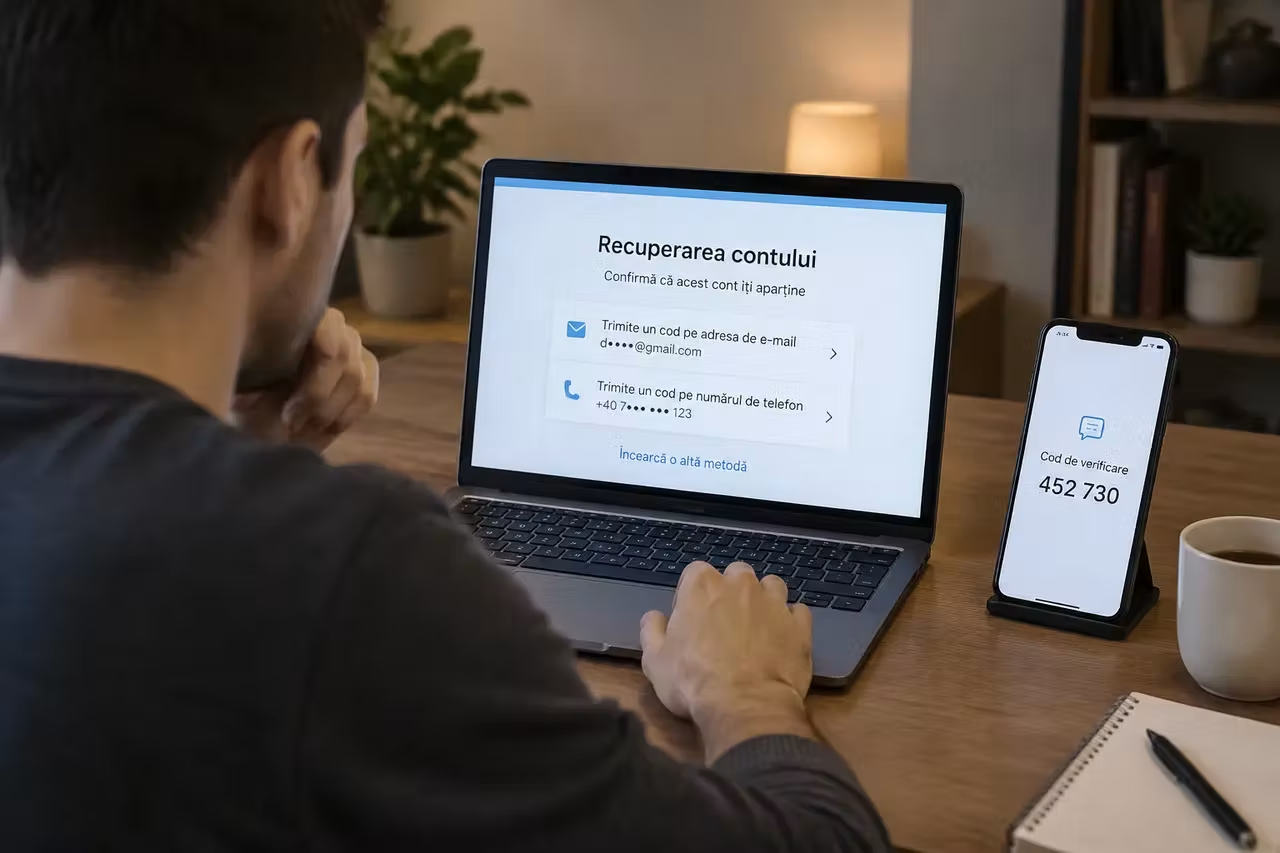
Cel mai important risc practic este pierderea sau defectarea dispozitivului pe care ai creat passkey-ul. Dacă acea credențială este legată doar de telefonul tău și nu ai configurat o metodă suplimentară, accesul poate deveni dificil. Nu este suficient să știi adresa de e-mail a contului; serviciul trebuie să îți ofere o procedură de recuperare pe care o poți folosi în mod legitim.
Unele ecosisteme pot sincroniza passkey-urile între dispozitivele asociate aceluiași cont. Asta îți poate permite să te autentifici de pe un telefon sau laptop nou, dar sincronizarea nu trebuie confundată cu o copie universală și independentă. Dacă pierzi accesul la mecanismul care protejează contul de sincronizare, problema se poate muta la acel cont principal.
Mai există și limite de compatibilitate. Nu toate site-urile, aplicațiile, browserele sau dispozitivele oferă același flux de autentificare, iar un calculator folosit temporar poate să nu aibă passkey-ul tău disponibil. În astfel de cazuri, poți întâlni opțiuni precum conectarea de pe telefon printr-un cod QR, folosirea unei chei hardware, introducerea unei parole sau recuperarea contului printr-o procedură separată.
O metodă alternativă nu trebuie aleasă la întâmplare. Pentru conturile importante, verifică din timp dacă poți adăuga un al doilea passkey pe un alt dispozitiv, o cheie de securitate fizică, coduri de recuperare sau o adresă de e-mail și un număr de telefon controlate de tine. Codurile de recuperare trebuie păstrate offline și ferite de fotografii distribuite, mesaje nesecurizate sau fișiere accesibile altor persoane.
- Adaugă cel puțin o metodă de recuperare înainte să ștergi parola sau să resetezi telefonul.
- Testează autentificarea de pe un al doilea dispozitiv, fără să închizi sesiunea principală.
- Verifică dacă passkey-ul este sincronizat sau rămâne doar pe dispozitivul pe care l-ai creat.
- Păstrează separat codurile de recuperare și actualizează datele de contact ale contului.
Cum adopți passkey-ul fără să rămâi blocat din cont
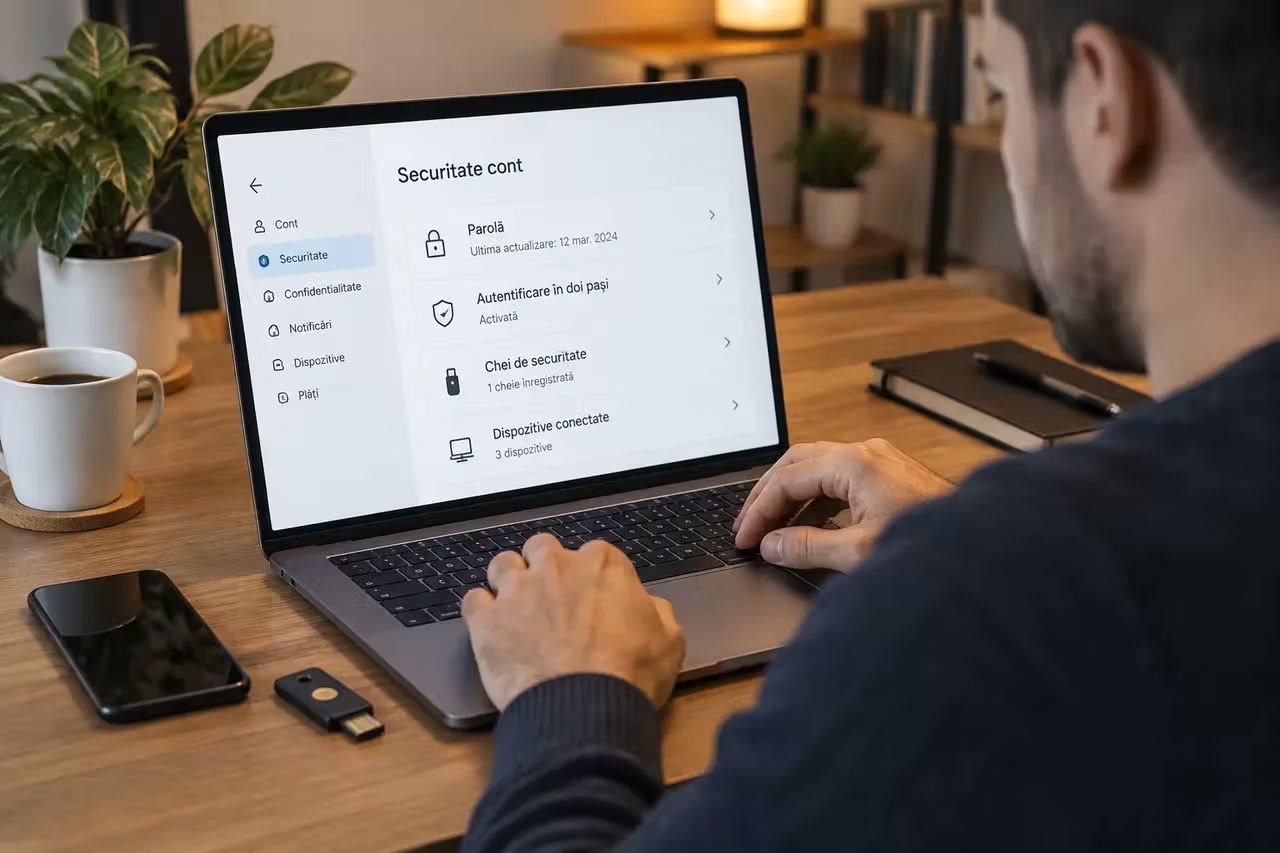
Începe cu un cont important, dar nu cu singurul tău mijloc de acces la alte servicii. Intră în zona de securitate a contului, caută opțiunea dedicată passkey-urilor și urmează instrucțiunile afișate de platformă. În timpul configurării, observă pe ce dispozitiv se salvează credențiala și ce variante de recuperare sunt disponibile.
După creare, nu șterge imediat parola dacă platforma nu îți confirmă clar că există o alternativă funcțională. În perioada de tranziție, poți păstra autentificarea clasică drept soluție de rezervă, dar folosește o parolă unică și lungă, stocată într-un manager de parole. Nu transforma parola de rezervă într-o combinație reutilizată pe mai multe conturi, deoarece astfel pierzi o parte din avantajul obținut.
Verifică și protecția dispozitivului. Un passkey folosit pe un telefon fără blocare sigură sau pe un laptop lăsat permanent deblocat nu oferă aceeași protecție practică. Activează blocarea automată, actualizează sistemul și nu aproba autentificări pe care nu le-ai inițiat.
Pentru un cont de e-mail, banking, cumpărături sau stocare de fișiere, gândește recuperarea ca pe o parte a securității, nu ca pe o etapă neimportantă. Un backup automat al datelor nu îți redă automat accesul la cont, iar o copie a fișierelor nu înlocuiește codurile de recuperare sau un al doilea dispozitiv configurat corect.
Un passkey merită folosit acolo unde platforma îl implementează corect și îți oferă opțiuni clare de recuperare. Păstrează însă o metodă alternativă verificată, protejează-ți dispozitivele și testează accesul înainte să renunți complet la parolă.